在企业VPN网关的日常运维场景中,硬件突发故障、系统误重置导致授权失效的问题,往往会直接中断全公司的远程办公接入、跨地域分支加密隧道业务,很多运维团队此前没有重视VPN设备授权的备份与恢复注意事项,故障发生后才临时联系厂商走授权补发流程,动辄数小时的业务中断会直接影响正常生产节奏。本文结合通用企业级VPN设备的操作逻辑,拆解全流程的实操要点,覆盖前置校验、备份存储、恢复核查、效果验证全环节,帮运维人员规避常见的操作误区。
备份前的前置校验要求
不少运维人员拿到设备后直接导出授权文件就存入文件夹,完全跳过前置校验步骤,后续需要恢复的时候才发现备份的授权文件和设备硬件特征不匹配,根本无法完成激活,飞机反而耽误故障处理时间。
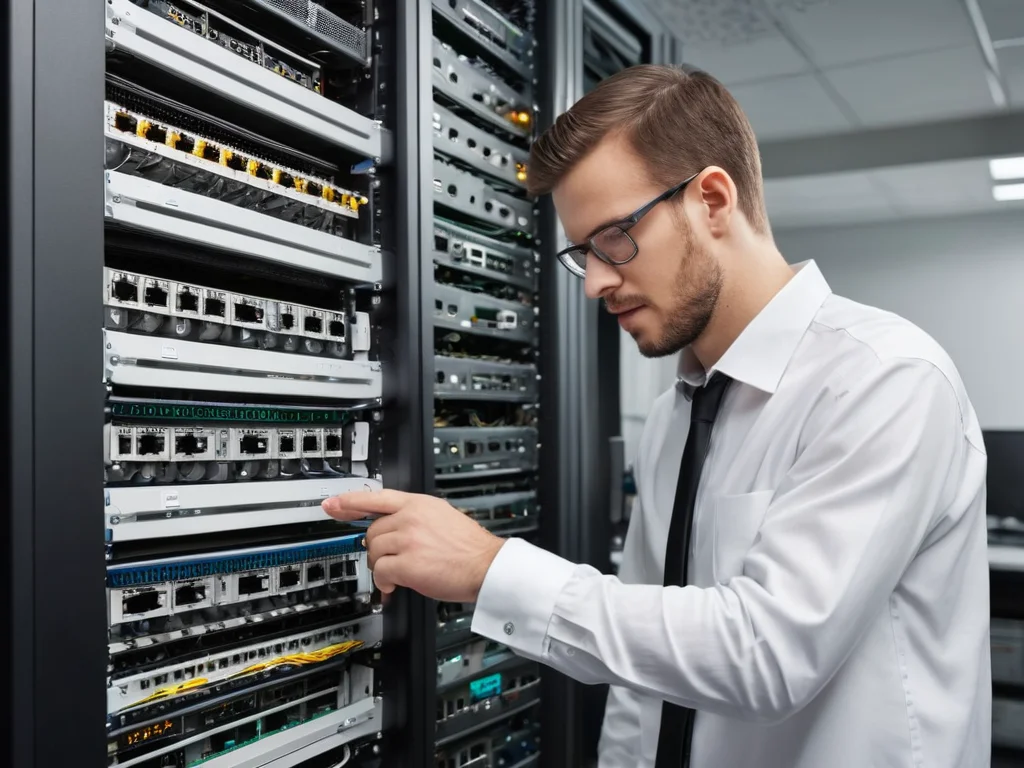
运维人员在机房核对VPN设备硬件标识,完成授权备份前的前置校验步骤
校验的第一步要进入VPN设备的系统信息详情页,核对当前已激活授权绑定的硬件特征标识,这类标识通常是设备机身铭牌印刷的SN序列号、管理口MAC地址或者内置硬件加密模块的唯一ID,飞机要和物理设备上的标识逐一比对,避免此前的运维人员手动修改过系统内的硬件标识,导致备份的授权文件和实际硬件的绑定关系错位。
接下来还要核对当前授权的核心参数,包括服务有效期、允许的远程接入用户上限、IPsec加密隧道配额、高级加密功能的开启状态,和企业采购合同里约定的服务范围完全对齐,避免误把设备自带的临时测试授权当成正式授权备份,后续故障恢复后出现核心功能受限的问题。
授权备份的正确导出与存储规范
导出授权文件的时候,不要直接用浏览器右键另存为的方式获取文件,部分VPN设备的授权文件内置了和硬件绑定的动态签名,右键另存为的操作很容易修改文件后缀或者破坏文件头的签名校验位,导致后续导入时系统直接判定文件非法。正确的操作是在设备的授权管理专属页面,选择“导出完整授权包”的官方选项,由系统自动生成带设备唯一签名的完整授权文件。
存储授权备份文件的时候,不能只把文件存在VPN设备的本地硬盘或者同机房的存储介质中,一旦整台设备硬件完全损毁,本地存储的备份文件也会一并丢失,要同时导出两份独立副本,分别存放在离线加密U盘和异地运维文档服务器中,同时给备份文件命名时标注清楚对应设备的SN号、导出日期、授权到期日,避免多台同型号VPN设备的授权文件混淆错用。
授权恢复前的环境核查步骤
很多运维人员在更换故障VPN硬件或者重置系统之后,直接导入备份的授权文件,最后恢复失败,本质是没有提前核查目标设备的硬件特征和备份授权的绑定特征完全匹配。如果是采购的同型号替换设备,要先确认新设备的硬件标识可以调整为和原故障设备完全一致的参数,部分厂商的VPN设备支持在未激活状态下修改SN绑定参数,这个操作要提前和厂商技术支持确认合规性,不要私自修改底层硬件标识。
还要确认目标设备的系统固件大版本,和备份授权导出时的固件大版本保持一致,跨大版本的固件升级之后,部分设备的授权校验机制会同步更新,旧版本下生成的备份授权文件会被新固件判定为非法文件,无法完成激活。如果业务要求必须升级固件,要先联系厂商重新生成适配新固件版本的授权文件,飞机VPN手机连接设置再执行后续的恢复操作。
恢复操作的验证与常见误区规避
导入授权文件之后,不要直接重启设备就判定授权恢复完成,飞机要先停留在设备的授权管理页面,确认系统识别到的授权状态全部显示为已激活,没有出现“授权待验证”“部分功能受限”的异常提示,确认所有授权参数和备份前的状态完全一致。
完成系统层面的状态校验之后,还要做实际的业务连通性验证,先测试站点间的IPsec加密隧道能不能正常协商连通,再测试远程接入用户能不能正常拨号连接VPN,顺利访问内网的业务系统,确认授权对应的接入数上限没有被系统识别为默认的限制值,避免出现部分用户无法接入的隐性问题。
实操中要避开的常见误区是,不要把授权文件和普通的设备配置备份打包存放在同一个压缩包内,部分运维人员在跨设备同步配置的时候,会误把其他设备的配置连带授权文件一起导入,直接覆盖当前设备的合法授权,反而导致原本正常运行的VPN设备出现授权失效的问题。日常运维的季度巡检环节,也要把VPN设备授权的备份与恢复注意事项纳入核查范围,定期校验备份文件的完整性,在容灾演练中模拟授权恢复的全流程,才能在突发硬件故障的时候快速完成业务恢复,避免不必要的生产中断。